
Cybersécurité
Cybersécurité des TPE et PME : protégez vos données et votre activité.
Audit, double authentification, sauvegardes isolées, protection des postes et sensibilisation des équipes : nous protégeons votre entreprise contre le hameçonnage, la fraude au virement et les rançongiciels.
- Audit & diagnosticÉvaluez votre niveau de sécurité
- Protection avancéeAntivirus, EDR, pare-feu, filtrage
- SupervisionDétection et réponse aux menaces
- PRA / PCAAssurez la continuité de votre activité
Un doute, une urgence ?
Incident, doute ou prévention : par où commencer.
Les menaces
Les cyberattaques qui visent les PME.
Six situations très courantes : comment elles arrivent, comment les repérer et ce que nous mettons en place.
Hameçonnagephishing, faux e-mail de fournisseur, lien piégé
Comment ça arrive
- Un e-mail imite un fournisseur, une banque ou Microsoft 365
- Il demande de cliquer, de se reconnecter ou d'ouvrir une pièce jointe
- Le mot de passe saisi part chez l'attaquant
Les signes
- Adresse d'expéditeur légèrement différente
- Urgence ou menace de suspension
- Lien qui ne mène pas au vrai site
Nos protections
- Filtrage de la messagerie
- Double authentification sur les comptes
- Exercices de sensibilisation, comme le Cyber Lab
Fraude au faux RIBfraude au virement, faux président, changement de coordonnées bancaires
Comment ça arrive
- Un « fournisseur » annonce un changement de RIB
- Ou un « dirigeant » demande un virement urgent et confidentiel
- Le virement part sur un compte frauduleux
Les signes
- Demande pressante, en dehors des circuits habituels
- Nouveau RIB envoyé par simple e-mail
- Interdiction d'en parler à qui que ce soit
Nos protections
- Procédure de rappel sur un numéro connu
- Protection du nom de domaine (SPF, DKIM, DMARC)
- Double validation des virements
Rançongicielransomware, fichiers chiffrés, demande de rançon
Comment ça arrive
- Un poste est infecté, souvent après un hameçonnage
- Le programme chiffre les fichiers et les partages réseau
- Une rançon est demandée pour les débloquer
Les signes
- Fichiers renommés ou illisibles
- Message de rançon à l'écran
- Ralentissements soudains du réseau
Nos protections
- Protection des postes avec détection (EDR)
- Sauvegarde isolée, hors d'atteinte du réseau
- Tests de restauration réguliers
Vol de mot de passecompte Microsoft 365 piraté, mot de passe réutilisé
Comment ça arrive
- Un mot de passe fuit lors d'un piratage d'un autre site
- Ou il est deviné car trop simple
- L'attaquant lit la messagerie et prépare une fraude
Les signes
- Connexions depuis un pays inhabituel
- Règles de transfert d'e-mails créées à votre insu
- Contacts qui reçoivent des e-mails étranges
Nos protections
- Double authentification obligatoire
- Gestionnaire de mots de passe
- Alertes sur les connexions suspectes
WiFi public et nomadismeWiFi d'hôtel, gare, ordinateur portable perdu
Comment ça arrive
- Un collaborateur se connecte au WiFi d'un hôtel ou d'une gare
- Ou son ordinateur portable est perdu ou volé
- Les données de l'entreprise sont exposées
Les signes
- Réseau ouvert sans mot de passe
- Portable non chiffré
- Aucun moyen de verrouiller l'appareil à distance
Nos protections
- Chiffrement des disques
- Connexion sécurisée (VPN) pour les accès sensibles
- Verrouillage et effacement à distance
Fuite de donnéespartage de fichiers, clé USB, RGPD
Comment ça arrive
- Un lien de partage reste ouvert à « toute personne »
- Une clé USB est perdue ou branchée sans contrôle
- Des données personnelles se retrouvent exposées
Les signes
- Liens de partage sans date d'expiration
- Dossiers accessibles à toute l'entreprise
- Pas d'inventaire des données sensibles
Nos protections
- Revue des droits d'accès et des partages
- Règles de partage par défaut plus strictes
- Aide pour les obligations RGPD en cas d'incident
Notre démarche
De l'état des lieux à la protection durable.
Pas de promesse de risque zéro : des mesures concrètes, classées par priorité, et un suivi dans la durée.
- 01
Audit
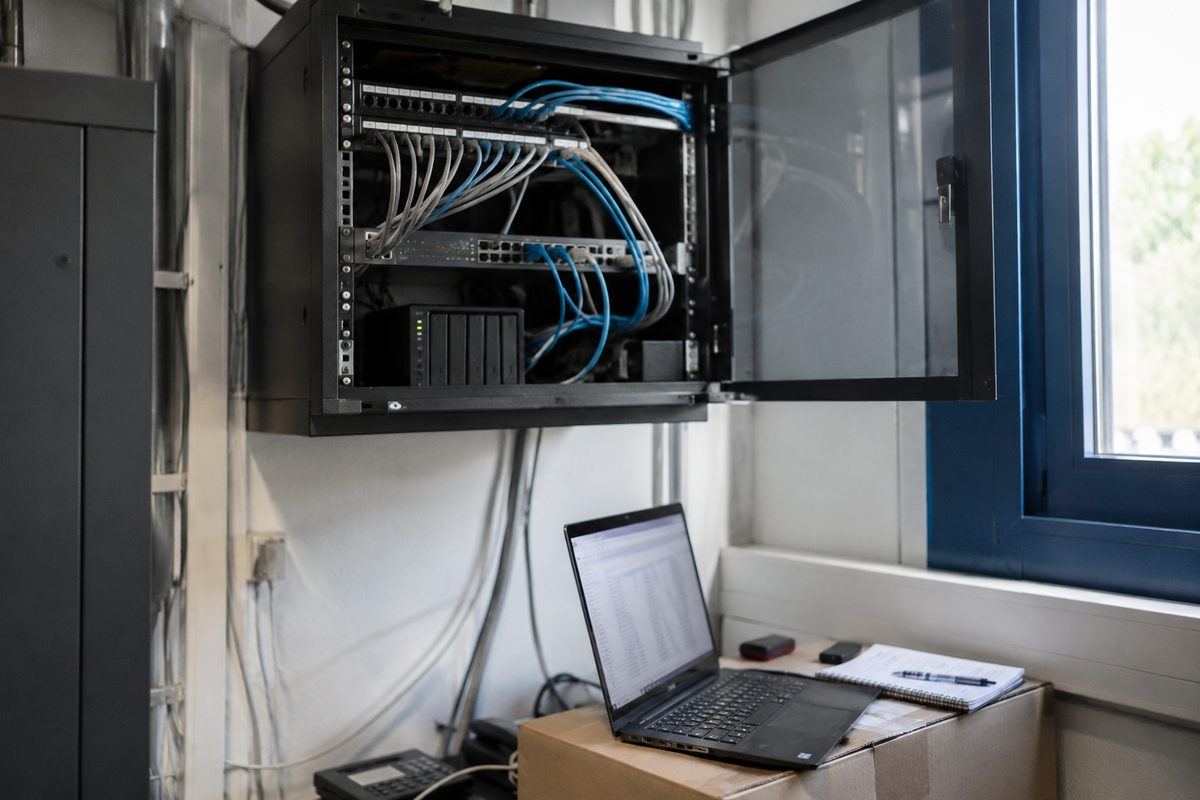
Nous vérifions les comptes, les droits d'accès, les mises à jour, les sauvegardes et la messagerie. Vous recevez un rapport écrit et priorisé.
- 02
Accès protégés
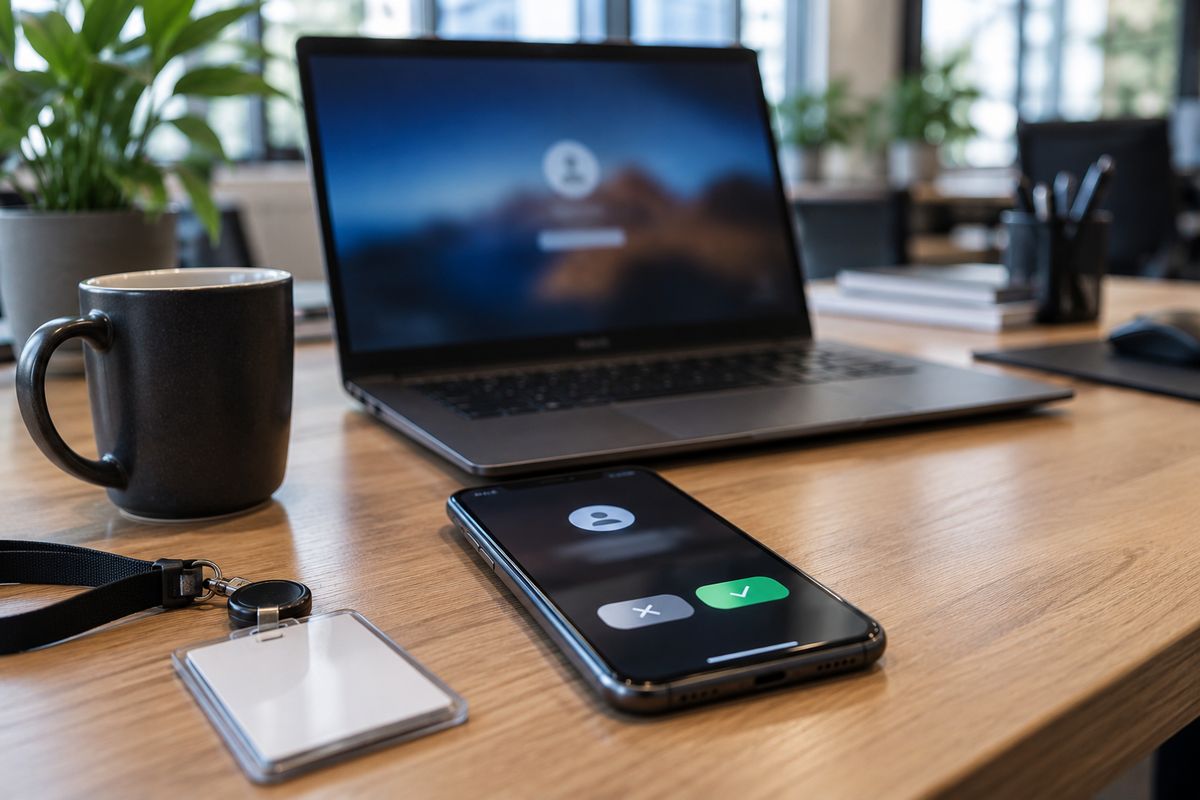
Double authentification sur la messagerie et les accès distants : un mot de passe volé ne suffit plus.
- 03
Sauvegardes isolées
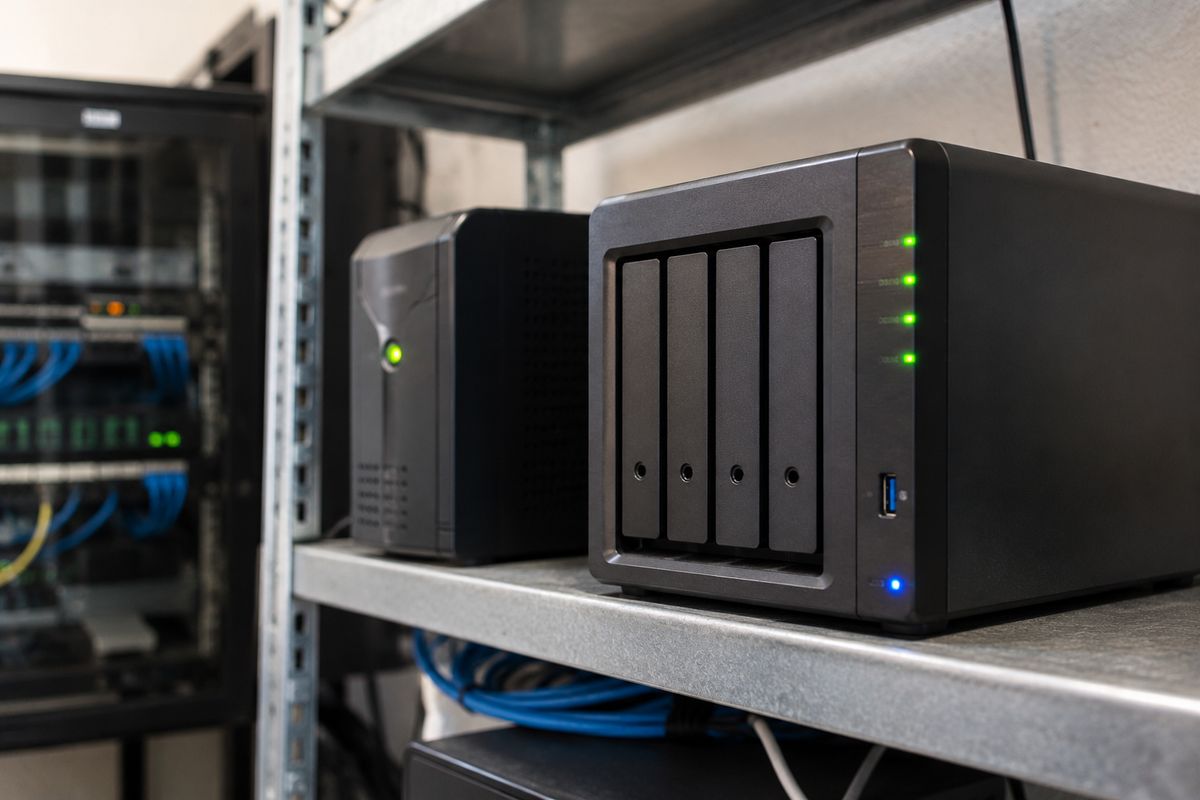
Une copie hors d'atteinte du réseau, et des restaurations testées pour être sûr qu'elle fonctionne le jour où il le faut.
- 04
Équipes sensibilisées
Exercices courts et réguliers, dont notre Cyber Lab, pour reconnaître un hameçonnage ou une fraude au virement.
- 05
Suivi
Alertes surveillées, mises à jour appliquées et point régulier sur le niveau de protection.
Mesures prioritaires
Six mesures de cybersécurité qui protègent l'essentiel.
Double authentification
Sur toutes les messageries et accès à distance : la mesure la plus efficace.
Sauvegarde isolée testée
Une copie hors d'atteinte et une restauration vérifiée régulièrement.
Protection des postes (EDR)
Détection des comportements suspects, avec alertes suivies.
Messagerie protégée
Filtrage, SPF, DKIM et DMARC contre l'usurpation de votre domaine.
Sensibilisation des équipes
Exercices courts et réguliers, comme le Cyber Lab AroData.
Procédure d'incident
Une fiche réflexe : qui appeler, quoi débrancher, qui prévenir.
Projets types
Des situations que nous traitons régulièrement.
PME après une fraude au faux RIB
Un virement est parti sur un compte frauduleux.
- Analyse
- DMARC
- MFA
- Procédure de rappel
Cabinet d'avocats
Des données clients sensibles sur des postes non chiffrés.
- Audit
- Chiffrement
- EDR
- Sauvegarde isolée
Commerce en ligne
Peur du rançongiciel en pleine saison.
- Sauvegarde 3-2-1
- Test de restauration
- Plan de reprise
Société de services, 25 salariés
Les équipes cliquent sur tout.
- Cyber Lab
- Exercices
- Signalement simplifié
Exemples types pour illustrer notre façon de travailler : ce ne sont pas des références clients.
Nos prestations
Mesures que nous mettons en place
- Audit des comptes, des droits d'accès, des mises à jour et des sauvegardes
- Double authentification (MFA) sur la messagerie et les accès distants
- Protection des postes et des serveurs avec détection des comportements suspects
- Sauvegardes avec une copie isolée, et restauration testée
- Filtrage de la messagerie et configuration SPF, DKIM, DMARC du domaine
- Sensibilisation des équipes, y compris avec notre Cyber Lab
Ce que nous ne faisons pas
- Pas de test d'intrusion sans mandat écrit et périmètre défini
- Pas de promesse de risque zéro : nous documentons le risque résiduel
Zone d'intervention
Cybersécurité en Provence-Alpes-Côte d'Azur
- Région PACAIntervention sur site incluseAlpes-Maritimes, Var, Bouches-du-Rhône, Vaucluse, Alpes
- Ailleurs en FranceDéplacement facturéSur devis, selon la distance
- Partout en FranceAssistance à distancePrise en main sécurisée avec votre accord
Départements
- Alpes-Maritimes (06)
- Var (83)
- Bouches-du-Rhône (13)
- Vaucluse (84)
- Alpes-de-Haute-Provence (04)
- Hautes-Alpes (05)
Villes principales
- Mougins
- Cannes
- Antibes
- Nice
- Sophia Antipolis
- Grasse
- Valbonne
- Le Cannet
- Mandelieu-la-Napoule
- Fréjus
- Toulon
- Aix-en-Provence
- Marseille
FAQ
Questions fréquentes
Par où commencer avec un petit budget ?
Dans la plupart des PME : double authentification sur la messagerie, sauvegarde isolée testée, mises à jour automatiques. Ces trois mesures traitent une grande partie des incidents courants.
Le diagnostic en ligne remplace-t-il un audit ?
Non. Il donne une première indication à partir de vos réponses, sans examiner votre réseau. L'audit vérifie les configurations réelles.
Qu'est-ce qu'un EDR et en ai-je besoin ?
Un EDR surveille le comportement des postes et peut bloquer une attaque en cours, là où un antivirus classique compare surtout des signatures. Pour une PME, c'est utile s'il est supervisé : une alerte que personne ne lit ne protège pas.
Comment se protéger de la fraude au faux RIB ?
En imposant un rappel sur un numéro déjà connu avant tout changement de coordonnées bancaires, en protégeant les messageries par double authentification et en publiant SPF, DKIM et DMARC sur votre domaine.
Que faire en cas de rançongiciel ?
Isoler les postes touchés du réseau sans les éteindre, ne pas payer dans l'urgence, prévenir votre prestataire et votre assureur, puis déposer plainte. Une sauvegarde isolée et testée est ce qui permet de redémarrer.
Sensibilisez-vous les équipes ?
Oui, avec des exercices courts et concrets. Le Cyber Lab d'AroData propose des mini-jeux gratuits qui peuvent servir de point de départ.
Faites-vous des tests d'intrusion ?
Nous réalisons des audits de configuration. Pour un test d'intrusion, nous vous orientons vers un prestataire spécialisé et pouvons coordonner l'intervention.
Par où commencer la cybersécurité d'une TPE ?
Par trois mesures : double authentification sur la messagerie, sauvegarde isolée testée et mises à jour automatiques. Le diagnostic en ligne gratuit donne un premier état des lieux en 15 questions.
À voir aussi
Parlons de votre site, de vos postes, de vos lignes.
Décrivez la situation actuelle. Nous revenons vers vous avec des questions précises, puis une proposition chiffrée.
- 04 22 53 75 24
- contact@arodata.fr
- Lun–Ven : 9h00 – 18h00
- 62 Impasse Font Roubert, 06250 Mougins